


ISO 27001:2022 là tiêu chuẩn gì?
ISO 27001 là tiêu chuẩn quốc tế về Hệ thống quản lý an toàn thông tin (Information Security Management System – ISMS), do Tổ chức Tiêu chuẩn hóa Quốc tế ban hành. Tiêu chuẩn đưa ra các yêu cầu giúp doanh nghiệp bảo đảm tính bảo mật, toàn vẹn và sẵn sàng của thông tin, đồng thời tuân thủ các quy định pháp luật liên quan.
Phiên bản 2022 là bản cập nhật mới nhất, với danh mục biện pháp kiểm soát trong Phụ lục A được tinh gọn và bổ sung các nội dung sát với thực tiễn hiện nay như bảo mật dịch vụ đám mây, khả năng sẵn sàng cho hoạt động liên tục kinh doanh, giám sát an ninh vật lý và phòng ngừa rò rỉ dữ liệu. Các tổ chức đang áp dụng phiên bản cũ 2013 cần hoàn tất chuyển đổi sang phiên bản 2022 theo lộ trình quy định.
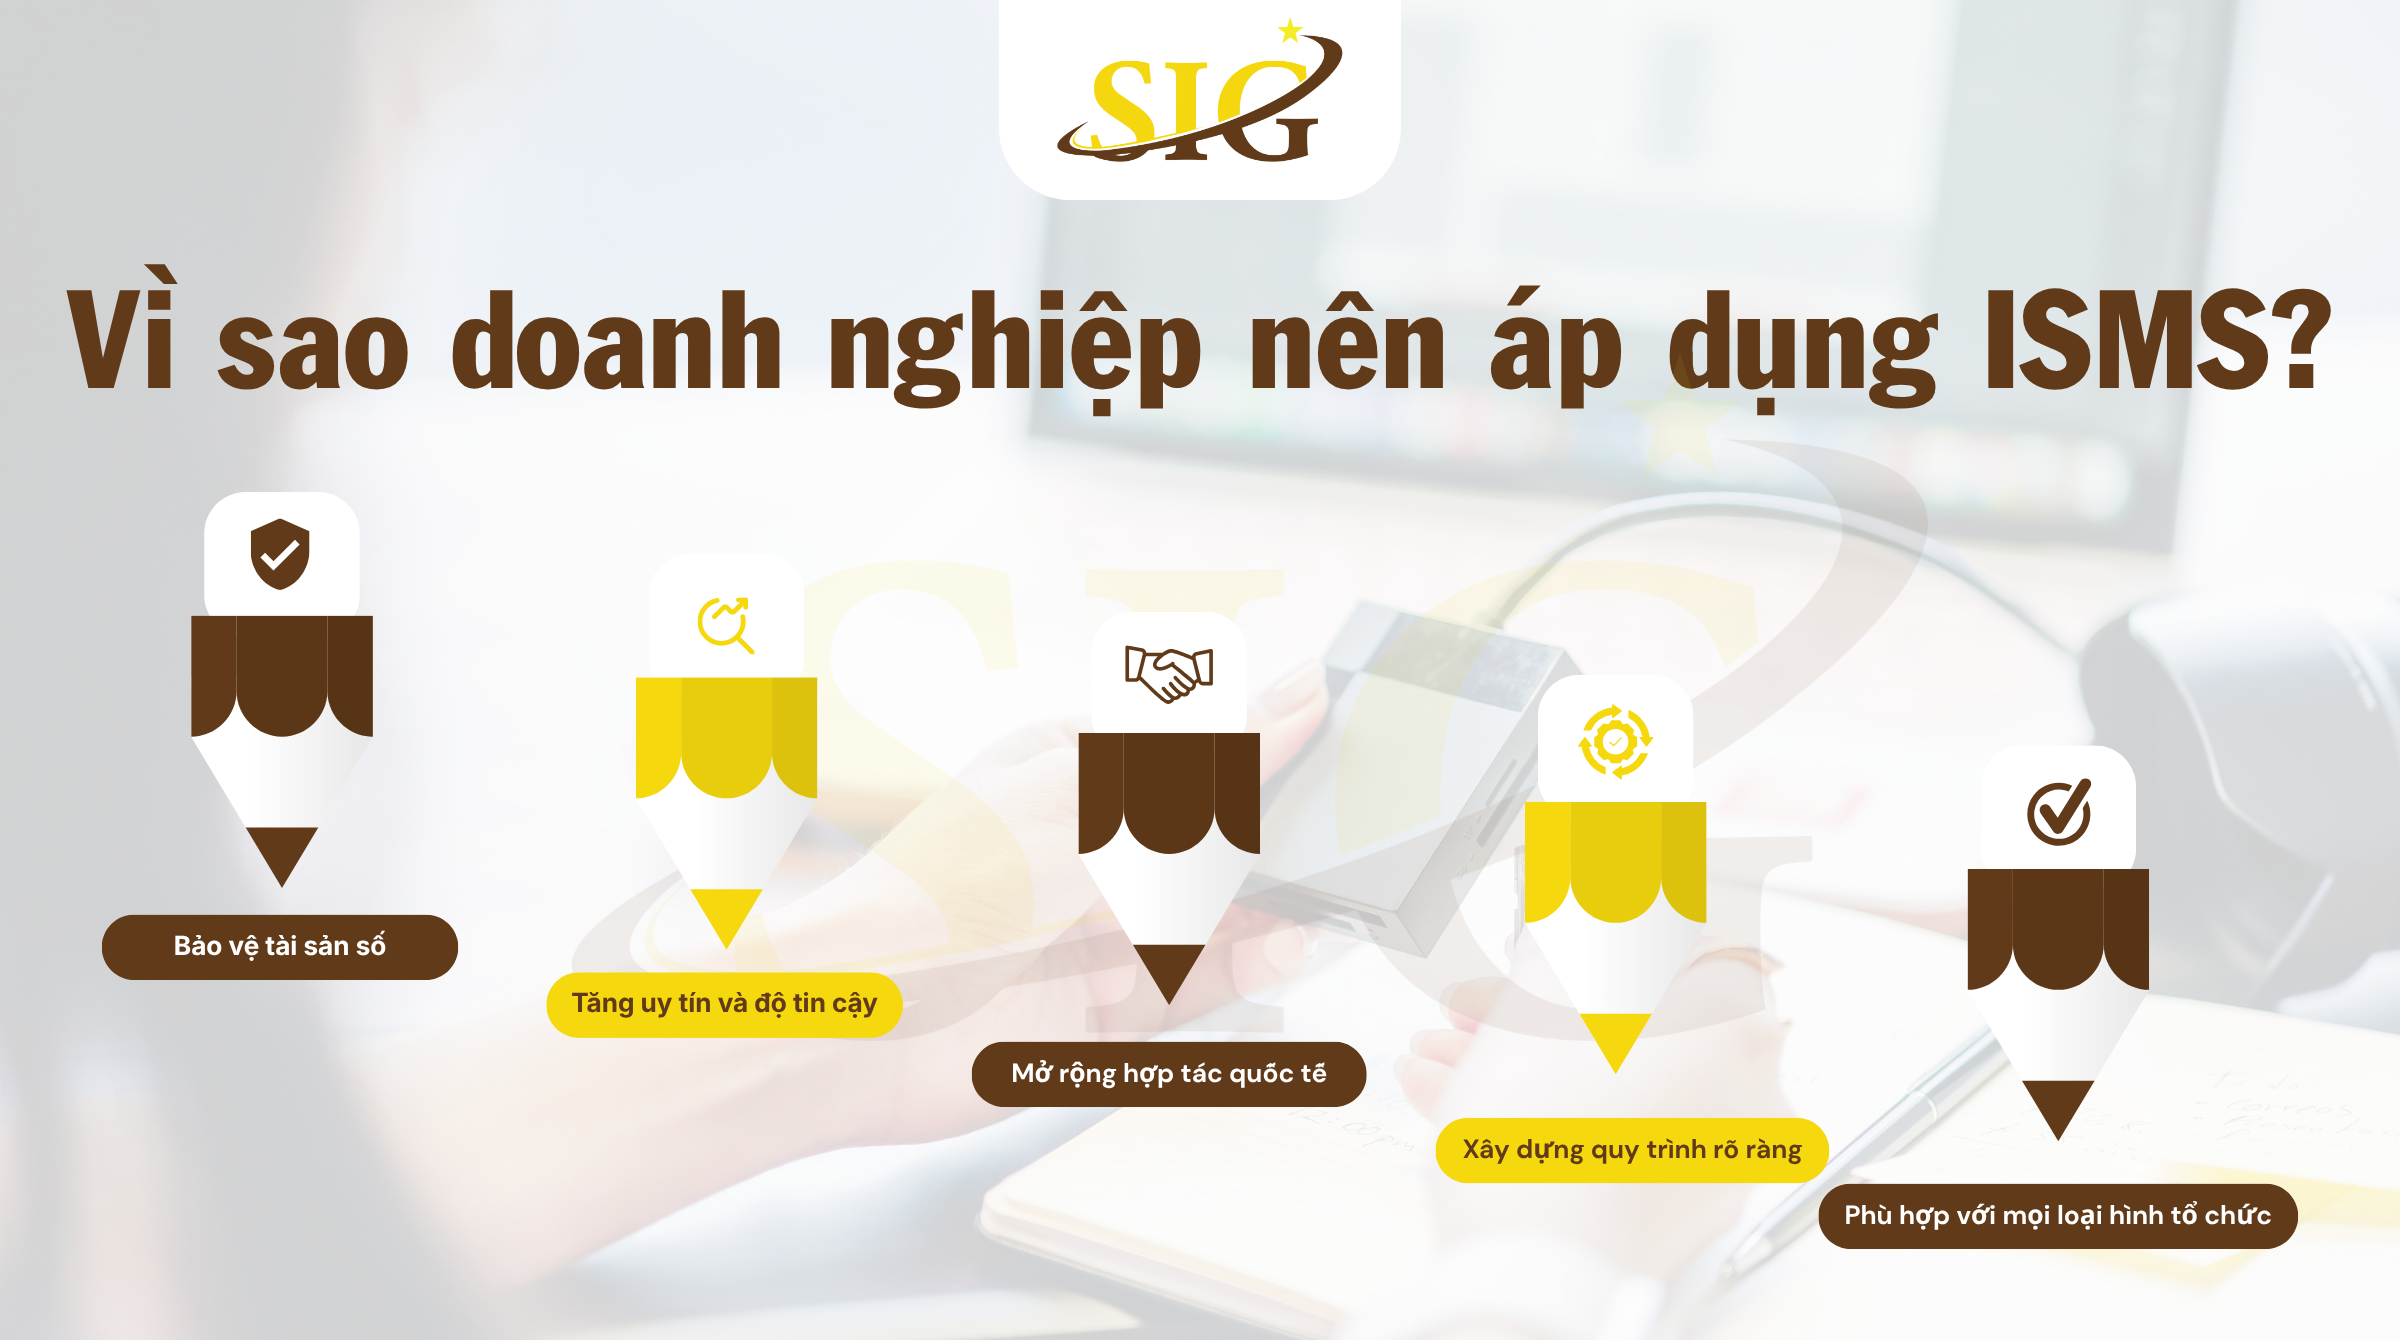
Vì sao doanh nghiệp nên áp dụng ISO 27001:2022?
-
Bảo vệ tài sản số, dữ liệu kinh doanh và thông tin cá nhân khách hàng trước nguy cơ tấn công mạng, rò rỉ hoặc đánh cắp dữ liệu.
-
Tăng uy tín và độ tin cậy với khách hàng, đối tác nhờ chứng minh được năng lực quản trị rủi ro thông tin.
-
Hỗ trợ đấu thầu, mở rộng hợp tác quốc tế — nhiều hồ sơ mời thầu hiện yêu cầu chứng nhận ISO 27001 như một điều kiện bắt buộc.
-
Xây dựng quy trình quản lý bảo mật thông tin rõ ràng, giảm phụ thuộc vào kinh nghiệm cá nhân.
-
Phù hợp với mọi loại hình tổ chức, đặc biệt cần thiết với các lĩnh vực nhạy cảm về dữ liệu như ngân hàng, tài chính, y tế, công nghệ thông tin.
ISO 27001 hoạt động dựa trên nguyên tắc nào?
Tiêu chuẩn tiếp cận theo hướng quản lý rủi ro: thông tin, hệ thống, quy trình và cả con người liên quan đều được xem là tài sản của tổ chức và cần được bảo vệ tương xứng với giá trị của chúng. Doanh nghiệp cần xác định rủi ro, lựa chọn biện pháp kiểm soát phù hợp, sau đó vận hành và liên tục cải tiến hệ thống ISMS để thích ứng với các mối đe dọa mới.
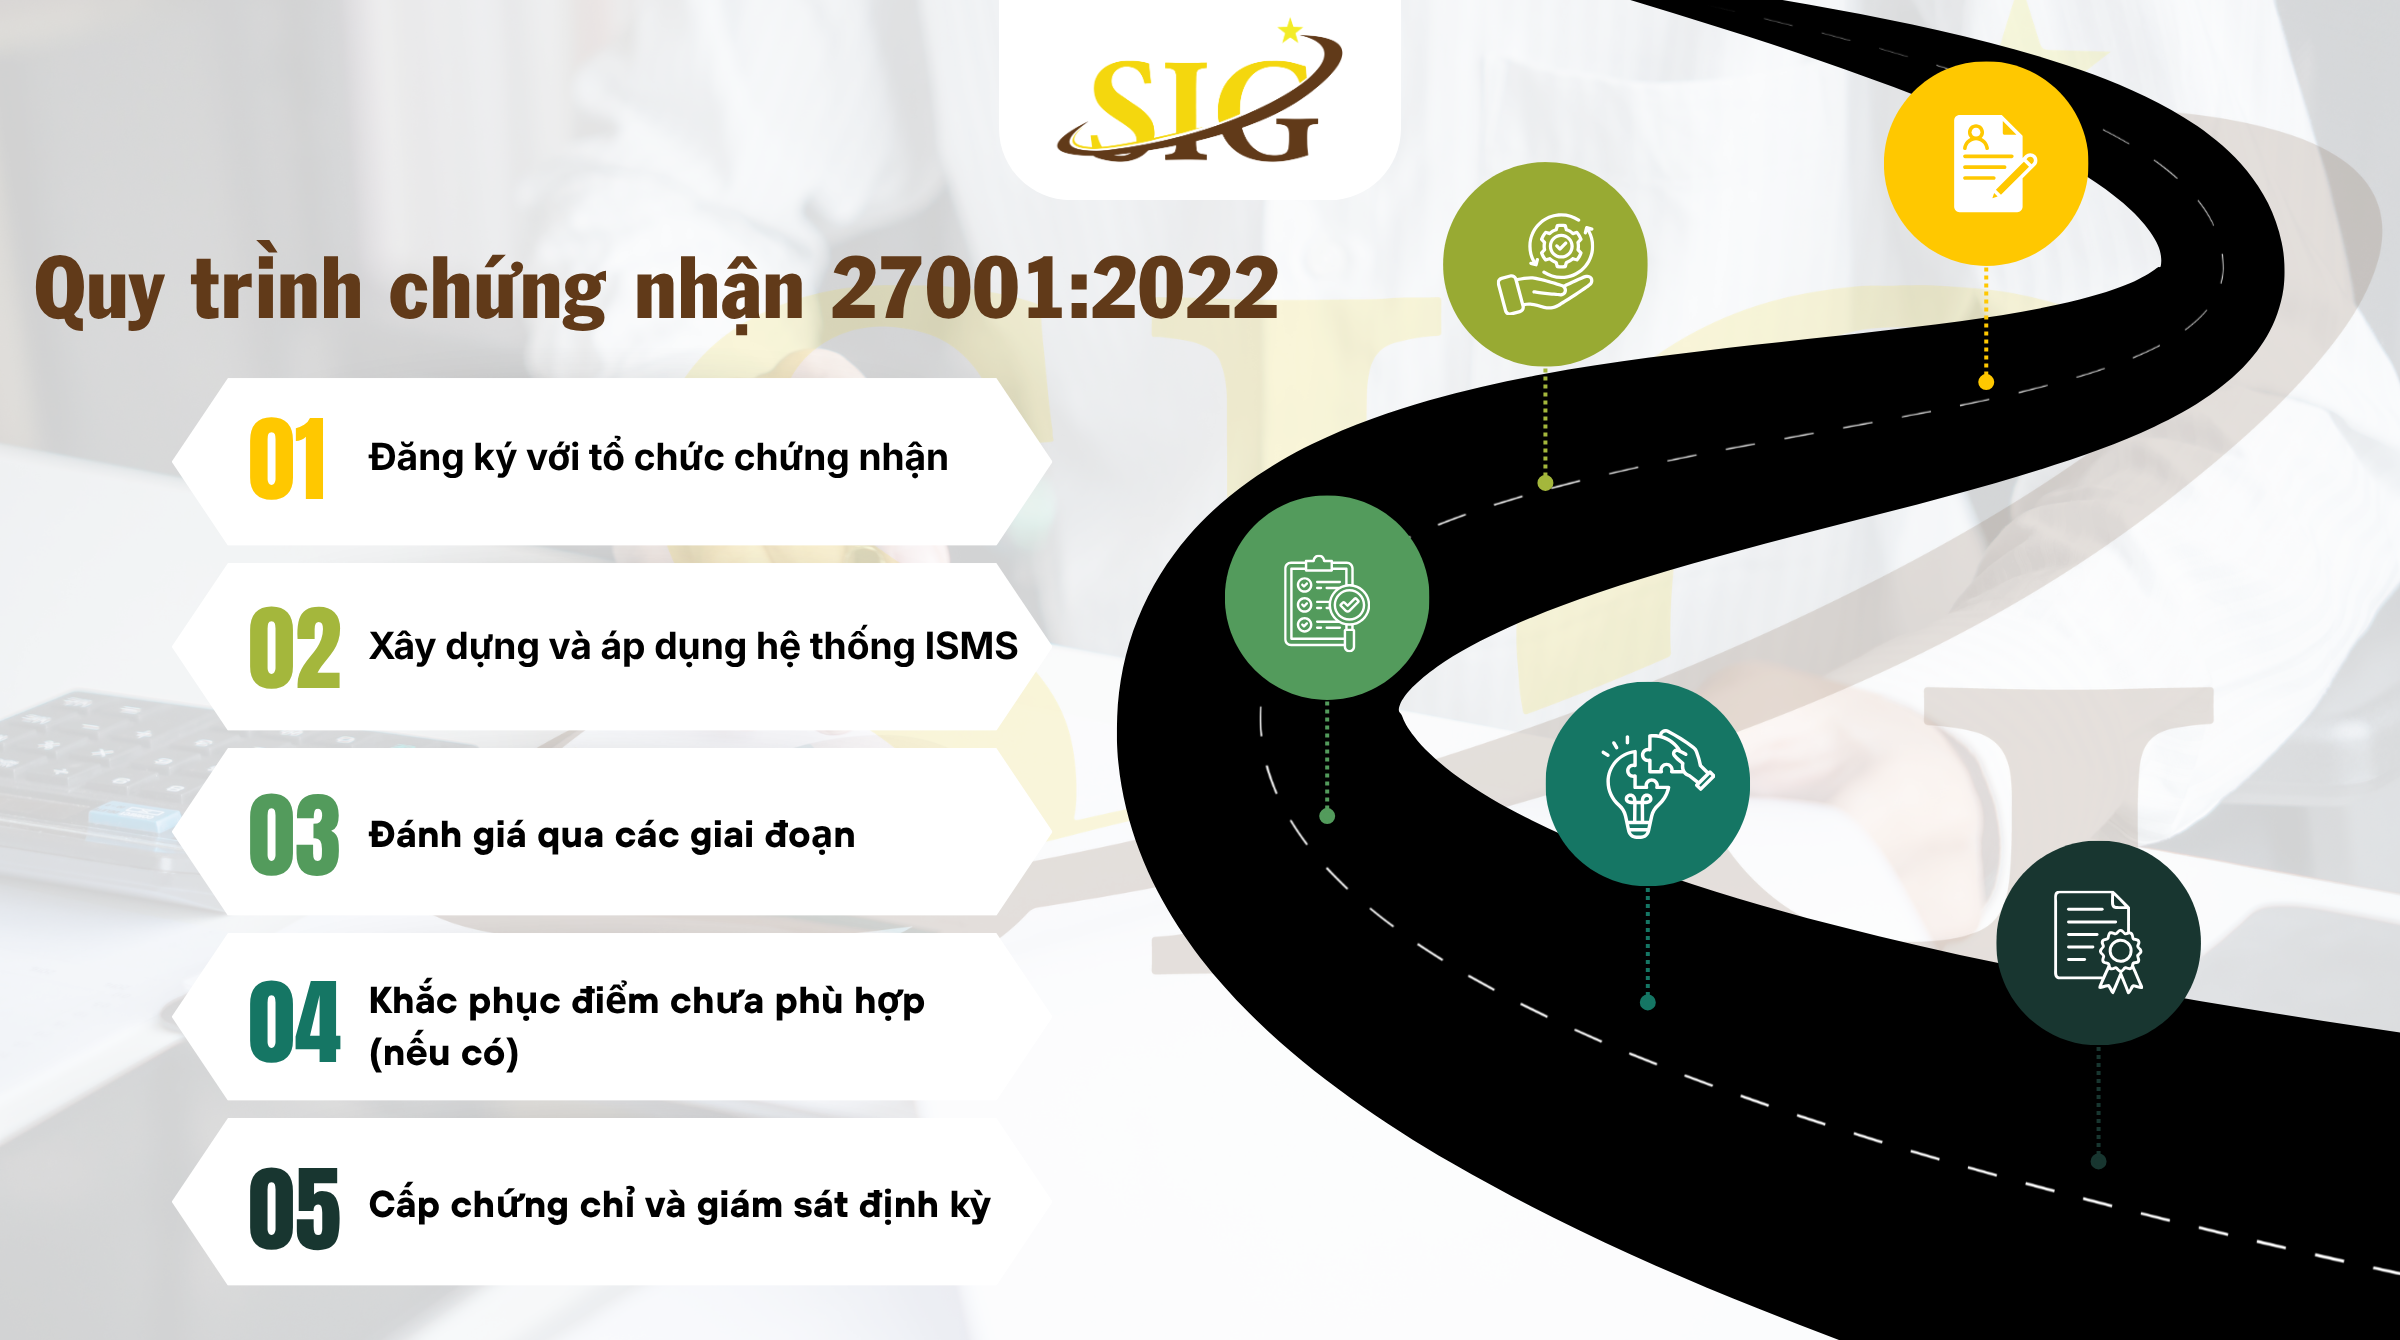
Quy trình chứng nhận nhìn chung gồm:
1. Đăng ký với tổ chức chứng nhận
2. Xây dựng và áp dụng hệ thống ISMS
3. Đánh giá chứng nhận qua các giai đoạn
4. Khắc phục điểm chưa phù hợp (nếu có)
5. Cấp chứng chỉ có hiệu lực 3 năm kèm giám sát định kỳ.
Một số câu hỏi thường gặp:
- ISO 27001 có bắt buộc theo pháp luật không? Đây là tiêu chuẩn tự nguyện. Tuy nhiên tại nhiều lĩnh vực và hồ sơ đấu thầu, chứng nhận này gần như là điều kiện bắt buộc để chứng minh năng lực bảo mật.
- Doanh nghiệp nhỏ có cần ISO 27001 không? Có thể cân nhắc, đặc biệt nếu doanh nghiệp xử lý nhiều dữ liệu khách hàng hoặc hướng tới đối tác, thị trường quốc tế có yêu cầu cao về bảo mật.
- Chứng chỉ ISO 27001 có thời hạn bao lâu? 3 năm, kèm theo các đợt đánh giá giám sát định kỳ để duy trì hiệu lực chứng nhận.
SIGroup đồng hành cùng doanh nghiệp chứng nhận ISO 27001:2022
SIGroup hỗ trợ tư vấn xây dựng hệ thống ISMS phù hợp với đặc thù từng doanh nghiệp, từ đánh giá rủi ro, xây dựng chính sách bảo mật đến khi hoàn tất đánh giá chứng nhận. Liên hệ SIGroup để được tư vấn cụ thể cho doanh nghiệp của bạn.
📞 Thông tin liên hệ:
🏢 CÔNG TY TNHH TIÊU CHUẨN QUỐC TẾ SIGROUP
📍 Tầng 3, Số 15, Ngách 28, Ngõ 9 Đường Trần Quốc Hoàn, Phường Cầu Giấy, thành phố Hà Nội
📧 Email: sigrouptcqt@gmail.com
📘 Fanpage: SIGroup Giải pháp về Tiêu chuẩn Chất lượng
🌐 Website: SIGroup
☎️ Hotline: 0931 226 831
Cần tư vấn về tiêu chuẩn, chứng nhận và giải pháp phù hợp?
Liên hệ SIGroup để được hỗ trợ thông tin và tư vấn theo nhu cầu của doanh nghiệp.